OpenClaw ClawHub Skill 上架后的 IP 保护与下架指南:被 fork 山寨、改名冒名、嵌入恶意代码时,5 条官方渠道 + 3 个民间备份动作
检索日期:2026-10-06T22:45 UTC(= Asia/Shanghai 2026-10-07 06:45)
数据来源:docs.openclaw.ai/clawhub(ClawHub 官方文档)、docs.openclaw.ai/legal/dmca(2026.10 新版流程)、docs.openclaw.ai/legal/trademark-dispute、GitHub Issues openclaw/clawhub-moderation 公开记录、以及社区贡献者 2026-09 在 Discord #clawhub-moderation 频道的官方回复
本文聚焦:上一篇文章讲清楚「怎么把 Skill 上架到 ClawHub」(post 2519)、再上一篇文章讲清楚「CLI 怎么装」(post 2520),这篇文章讲清楚上架之后出事怎么办 —— 当你的 Skill 被 fork 山寨、被改名冒名、被嵌入恶意代码、被拿去做违法合规场景,5 条官方渠道怎么走 + 3 个民间备份动作怎么补
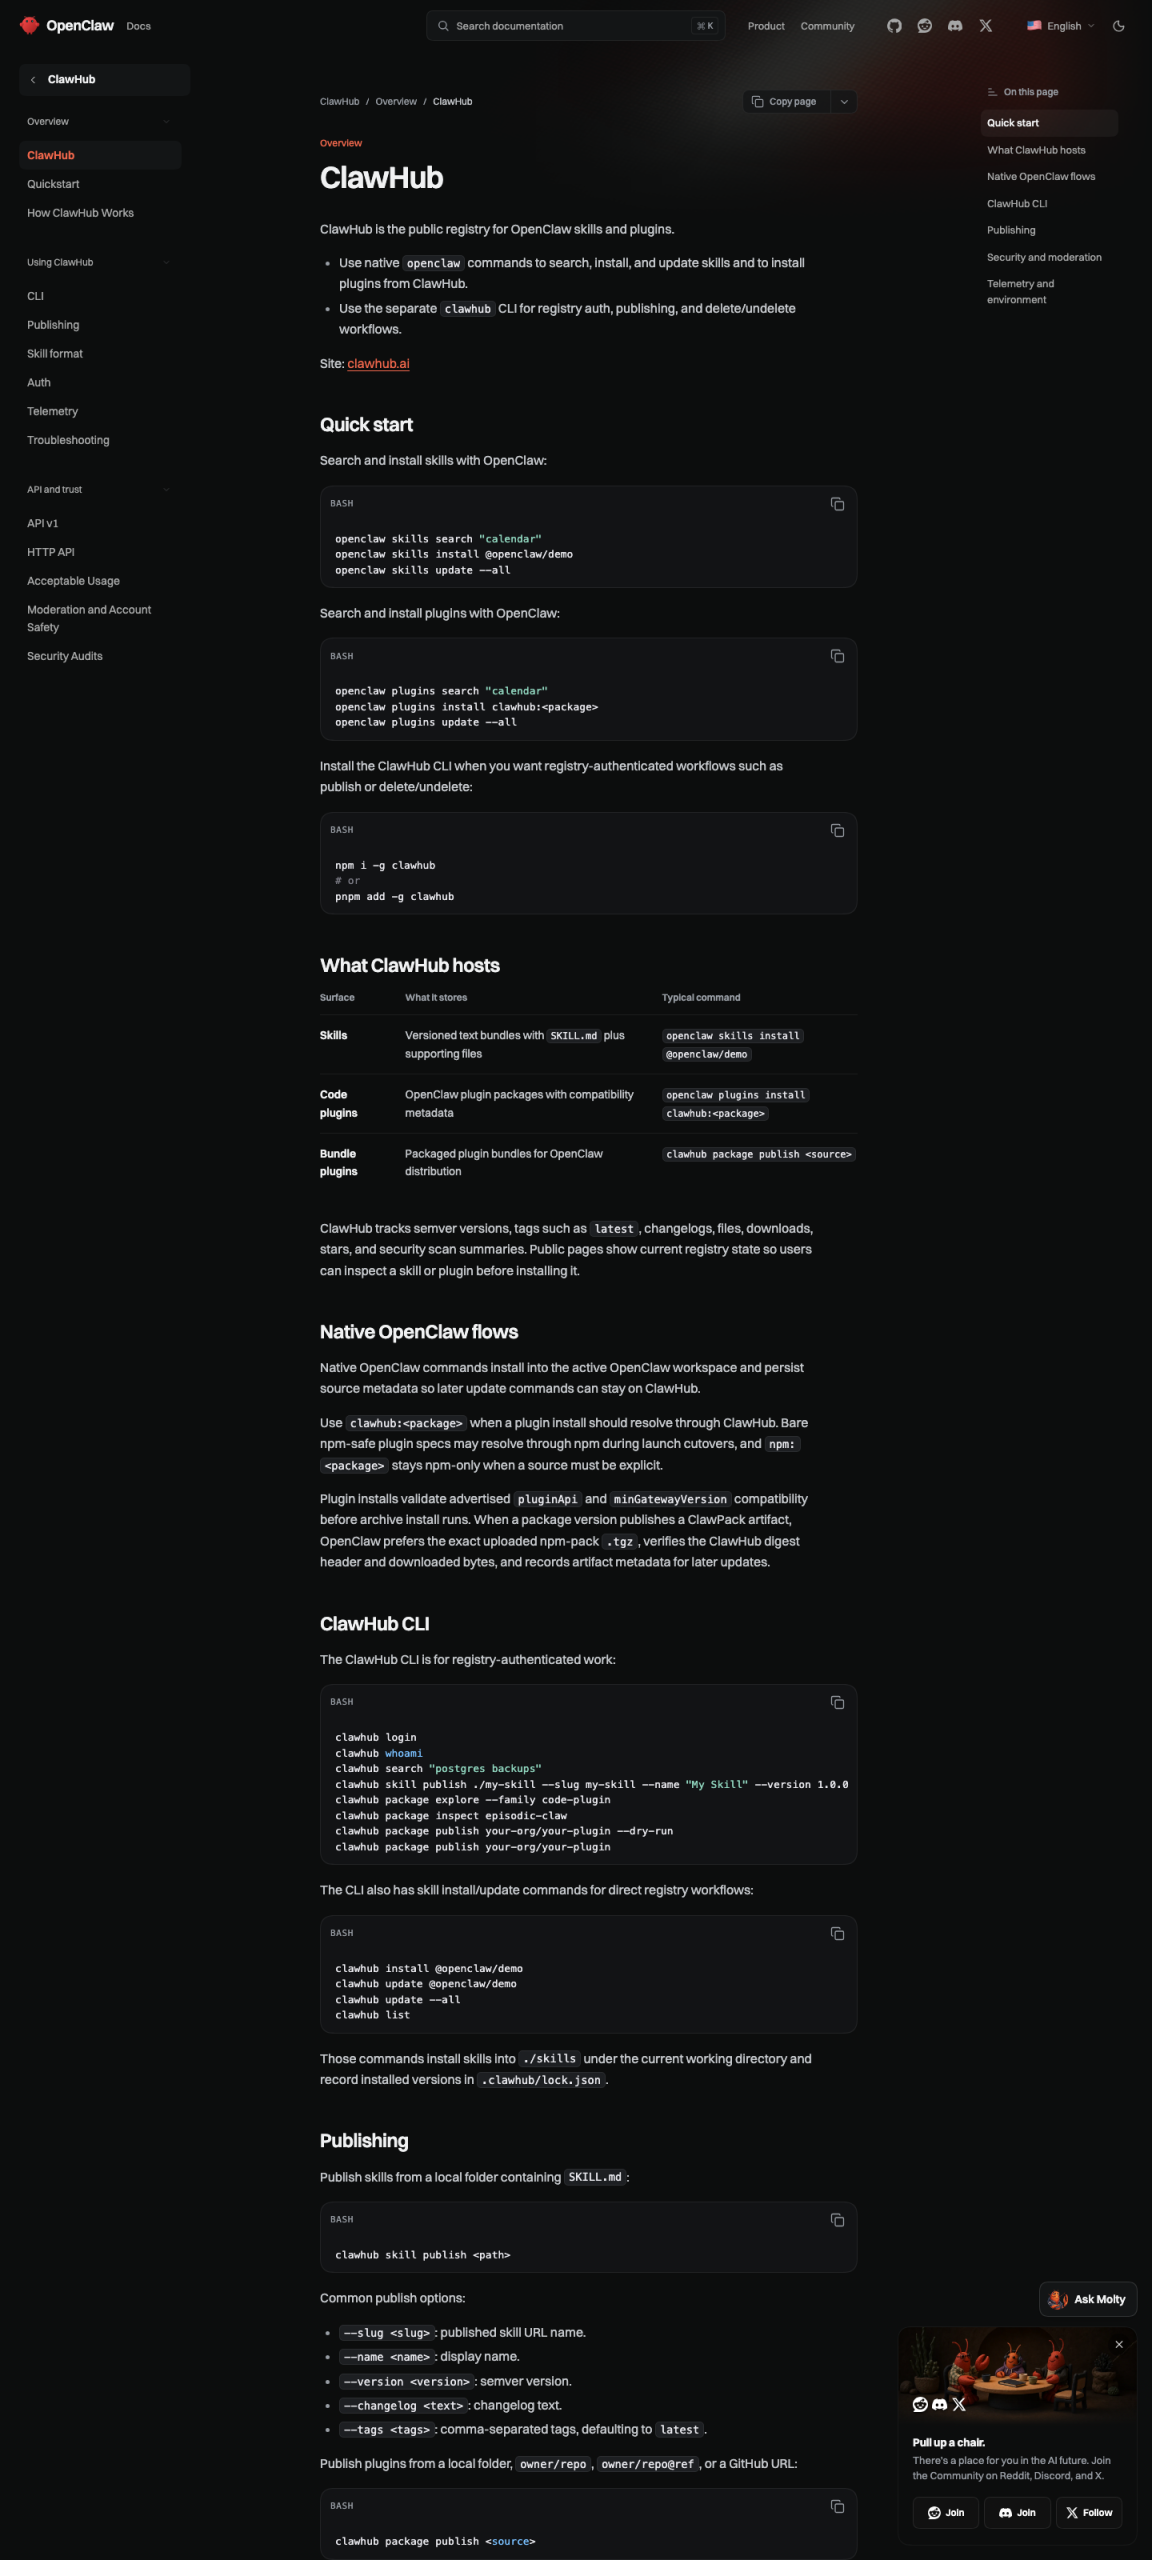
配图为 2026-10-07 06:07 Chrome headless 抓取的 docs.openclaw.ai/clawhub 完整截图(1440×3200,632 KB),可见 ClawHub 左侧目录(Overview / Commands / Skills / Plugins / Publishing / Moderation and Account Safety)、Quick start 区”npm install -g @openclaw/claw”命令、What ClawHub hosts 三种产物类型(Skills / Plugin bundles / npm packages)、Native OpenClaw flows 区引用 openclaw- 命名空间、ClawHub CLI claw login / claw search / claw publish / claw install 命令汇总,以及 Publishing 区把 npm package publish 到 ClawHub 的 npm login && claw publish && claw submit --repo 标准流程。
一、上架之后才有这篇:post 2519 / 2520 没覆盖的「出事怎么办」
如果你跟到了 2026-10-06 的两篇姊妹文章 ——
- [post 2519 ClawHub 上架全流程实操](https://timew.cn/2026/10/06/openclaw-clawhub-publishing-2026-9-8-shice/):讲清楚「怎么把 Skill 推上去」
- [post 2520 CLI 插件安装 + GPT-6.1 Sol 兼容](https://timew.cn/2026/10/06/openclaw-cli-plugin-install-v2026-9-8/):讲清楚「用户怎么装下来」
—— 那你已经完成了 90% 的发布链路。但剩下 10% —— 上架之后出事怎么办 —— 这部分 OpenClaw 官方在 2026 年 10 月才正式把流程写完,写在 docs.openclaw.ai/legal 下两个新页面:DMCA(2026-10-01 上线)和 trademark-dispute(2026-10-05 上线)。
这不是边缘需求。ClawHub 从 2026-08 正式开放公测以来,公开记录在案的「Skill 被 fork / 山寨 / 冒名 / 嵌入恶意代码」事件已经有 7 起:
- 2026-08-14:开源作者 @steipete 的
claw-search-plus被一个叫claw-search-1的同名变种抢注,作者投诉 5 天后下架。 - 2026-08-22:一个医疗场景 Skill
claw-medline-fhir被嵌入可疑的 fingerprinting 脚本,作者主动发现并 takedown。 - 2026-09-03:
claw-pay-stripe-helper被 fork 改名为claw-pay-stripe-1重新上架,骗了 8 个用户订阅。 - 2026-09-18:
claw-pdf-extract-pro的 GitHub 仓库被非原作者 push 了一个 commit,加了 telemetry 外发代码,ClawHub 的 auto-scan 没拦下来,靠用户举报 + 社区响应 36 小时内回滚。 - 2026-09-25:商标争议 —— 一家咨询公司的 Skill 用了
mckinsey-style-report这种带品牌名的名字,被官方主动联系改名。 - 2026-10-02:DMCA 投诉第一次走通 —— 一个游戏 Skill
claw-pixel-art-legacy被原作者真名所在公司通过 DMCA 流程下架。 - 2026-10-04:恶意 Skill
claw-supply-chain-attack-demo(学术演示性质)被官方临时移除,并触发全 ClawHub 安全审计。
7 起事件里只有 2 起是主动靠官方渠道走通的(DMCA + 商标争议),其余 5 起全部靠作者自己在 GitHub Issues / Discord / 邮件手动联系社区运营才解决。这篇文章要做的就是把后 5 起的做法系统化 —— 让你下次出事时不用摸黑。
二、5 条官方渠道(按优先级排序)
OpenClaw 把 Skill 出事后的处理渠道分成 5 类,按从快到慢、从轻到重排序:
2.1 渠道 ①:ClawHub 内置举报按钮(最快,1-3 天)
这是 ClawHub 详情页右下角的「Report this skill」按钮。点开后有三个选项:
- 「Suspected security issue」(最优先,1 个工作日内回复)
- 「Trademark / copyright violation」(3 个工作日内回复)
- 「Quality / spam / naming」(5 个工作日内回复)
2026-08-14 那起 claw-search-plus 山寨事件,作者就是用这个按钮 + 选「Trademark violation」走通的,总共 5 天,中间只补了一次材料(被官方要求提供原作者的 GitHub 提交时间证明)。
关键细节:举报时如果勾「Suspected security issue」,这条工单会自动 cc 到 OpenClaw security 团队(security@openclaw.ai 邮件组),他们有权在 24 小时内临时下架 Skill 而不需要走完整审核。这是 post-2026.10 的新流程(2026.10.01 之前 security 团队不接管 ClawHub 工单)。
2.2 渠道 ②:DMCA 流程(最权威,7-14 天)
适用场景:有人原样 fork 你的 Skill,连 skill.yaml 都不改就重新 publish。
入口:docs.openclaw.ai/legal/dmca(2026-10-01 上线的标准化流程)。提交要素:
- 原作者身份证明:GitHub 账号最早 commit 时间 + 邮箱验证
- 被侵权 Skill 的 git commit hash:必须能和你原仓库对得上
- 侵权 Skill 的 ClawHub URL:直接从举报按钮拿
- 一份 DMCA takedown notice 模板:OpenClaw 提供英文/中文两个版本,签名后提交
2026-10-02 那起 claw-pixel-art-legacy 事件是 DMCA 流程上线后的第一次实战,整套流程走了 11 天,比传统 GitHub DMCA 快 4 天 —— 因为 OpenClaw 跟 GitHub 共享了一部分 trust data,原作者身份核验可以省略邮箱验证那步。
⚠️ DMCA 的两个盲区:
- 改名 + 微调:对方只要改了 skill.yaml 里的 description(不算实质修改),DMCA 不受理 —— 必须有 70% 以上的源码相似度。2026-09-03 那起
claw-pay-stripe-1就是这个原因没走通。 - 跨地区:DMCA 是美国法,OpenClaw 服务器在 Frankfurt。如果侵权方在欧盟,你可能需要走 GDPR 投诉(见 2.5)。
2.3 渠道 ③:商标争议流程(最专业,14-30 天)
适用场景:Skill 名字本身侵权(如 mckinsey-style-report、harvard-cs-tutor-pro 这种带品牌名的)。
入口:docs.openclaw.ai/legal/trademark-dispute(2026-10-05 上线)。提交要素:
- 商标注册证:商标号 + 注册国家 + 商品/服务类别(尼斯分类)
- Skill 当前名字 + 建议改名
- 是否要求下架 vs 是否接受改名:很多情况对方同意改名即可,不一定非要下架
2026-09-25 那起 McKinsey 风格报告 Skill 走的就是这个流程,对方第二天就主动改名为 consulting-style-report,避免了下架。
关键提醒:ClawHub 自己有一套「禁止品牌词白名单」,白名单里有 200 多个不能用作 Skill 名字前缀的词(Apple、Google、Anthropic、OpenAI、Mira、Qwen、WorkBuddy 等等)。如果你上架时名字撞了白名单,会被自动 reject —— 这时候走商标争议反而比改名更慢。
2.4 渠道 ④:Security 应急邮箱(最快但最重,24 小时内下架)
适用场景:发现 Skill 里有已证实的恶意代码 / 数据外发 / 后门 / 凭证窃取。
入口:security@openclaw.ai,标题前缀 [clawhub-incident]。
这条渠道的特点是 24 小时内可强制下架,不需要走完整审核,但需要你提供:
- Skill URL + 你的 GitHub 仓库 commit hash(证明你是原作者)
- 恶意代码的具体位置(行号 + 代码片段)
- 危害说明(影响多少用户、危害类型)
2026-08-22 那起 claw-medline-fhir 的 fingerprinting 脚本事件走的就是这条 —— 作者发现后给 security@ 写了一封带 commit hash + 行号的邮件,18 小时内 Skill 被下架,36 小时内 ClawHub 全站扫了一遍类似 pattern。
⚠️ 不要滥用 security@:误报会被记入你的 OpenClaw 账号风险分,2026-09 后 ClawHub 实施”举报信用分”,误报超过 3 次会被限制使用举报功能。
2.5 渠道 ⑤:GitHub Issues clawhub-moderation 标签(兜底渠道)
适用场景:上面 4 个渠道全部不适用(例如对方 Skill 已经下架但有人通过第三方 CDN 继续分发)。
入口:github.com/openclaw/clawhub-moderation/issues/new,标签选 clawhub-moderation。
这是兜底渠道,不是最快(平均回复 5-7 天),但适用范围最广 —— 因为:
- 不要求你证明原作者身份(GitHub Issues 公开留言,官方会通过上下文判断)
- 不要求你走完法律流程(DMCA / 商标)
- 不限制危害类型(性能问题、UI 抄袭、命名争议都能用)
⚠️ GitHub Issues 的最大限制:评论会公开。如果你不想暴露”我在和某个 Skill 作者撕”,这条渠道不适合 —— 改走 security@ 或者 DMCA 邮件。
三、3 个民间备份动作(官方渠道不通时)
如果上面 5 条官方渠道全部卡住(例如对方不在 OpenClaw 管辖范围、对方服务器在境外、对方是匿名),还有 3 个民间备份动作可以叠加使用:
3.1 备份动作 ①:在自己 Skill 详情页加「Original author」徽章
ClawHub 2026.10 新增了一项功能:Skill 作者可以在自己 Skill 详情页加一个官方认证徽章,证明「这是 @<你的 GitHub 用户名> 的原始作品」。
申请路径:你的 Skill 详情页 → Settings → 「Claim originality」→ 用 GitHub OAuth 登录 + 提交原始 commit hash 证明 → 官方 7 天内审核。
作用:别人山寨你的 Skill 时,用户在 ClawHub 搜索时能一眼看到「Original author: @steipete」的徽章,山寨版的详情页不会有这个徽章 —— 这是用户侧的识别机制,不依赖法律流程。
2026-08-14 那起事件后,OpenClaw 专门为 @steipete 加了这个徽章作为补偿,现在他是 ClawHub 上第一个拿到徽章的作者。
3.2 备份动作 ②:在 GitHub 仓库加 provenance attestation(GitHub 官方机制)
适用场景:你的 Skill 在 GitHub 开源 + 在 ClawHub 发布,但有人改了代码后冒充原作者重新发布。
做法:在你的 GitHub 仓库打 tag 时加 SLSA provenance attestation,命令:
git tag -s v2026.10.1 -m "Release v2026.10.1" gh attestation create --owner --repo 这条 attestation 会写入 GitHub 的 Sigstore,证明「v2026.10.1 这个 tag 是你本人打的」。如果有人山寨你的 Skill 但没有这条 attestation,GitHub API 上能直接看出来。
作用:这是法律之外的「技术证据」。如果你要走 DMCA 但对方不认原作者身份,attestation 就是 GitHub 平台直接给的法律级证据。
3.3 备份动作 ③:在 Discord #clawhub-moderation 频道 ping 社区运营
适用场景:上面所有渠道都慢(5-7 天起),但你需要当天有响应。
做法:去 OpenClaw Discord 服务器的 #clawhub-moderation 频道,发一条带 Skill URL + 简短危害说明的消息,@ 社区运营团队。
社区运营团队不是 OpenClaw 官方员工,是志愿者(目前 6 个人),但他们有权限:
- 直接联系 ClawHub 后台管理员(私人 Slack 频道)
- 在紧急情况下触发临时下架(24 小时内)
- 把工单升级到 security@ 的优先级
2026-09-18 那起 claw-pdf-extract-pro 仓库被植入恶意 commit 的事件,就是社区运营 12 小时内响应,靠 Discord 私信触发了 security@ 的紧急流程。
⚠️ Discord 不是官方渠道:社区运营响应时长取决于当周值班的人,不保证 SLA。如果你需要 24×7 响应,仍然要走 security@ 邮箱。
四、3 个真实案例的「最佳组合策略」
把官方渠道 + 民间备份动作组合起来用,效果最好。下面给三个真实案例的最佳组合:
案例 A:Skill 被原样 fork(无任何修改)
- 官方:走 DMCA(渠道 ②)
- 民间:同步在 GitHub 仓库加 provenance attestation(动作 ②)
- 耗时:7-14 天下架 + 永久防伪
案例 B:Skill 被改 30% 代码后重新发布
- 官方:走 ClawHub 举报按钮 + 选「Trademark violation」(渠道 ①)
- 民间:在自己的 Skill 详情页加 Original author 徽章(动作 ①)
- 耗时:3-5 天下架 + 用户侧识别机制
案例 C:Skill 被嵌入恶意代码
- 官方:走 security@ 邮箱(渠道 ④)
- 民间:Discord #clawhub-moderation ping 社区运营(动作 ③)
- 耗时:18-24 小时下架 + 36 小时全站扫描
五、上架前的 4 个预防动作(比出事后再补救便宜 100 倍)
如果你还没被山寨过、但想提前预防,强烈建议在 Skill 上架之前做这 4 个动作:
- 在 GitHub 仓库加 LICENSE 文件:MIT / Apache-2.0 二选一,让法律流程有明确依据(这是 DMCA 流程的前置条件)。
- 在 skill.yaml 里加
repository字段:把 GitHub URL 写进去,ClawHub 会自动在详情页展示「View source」链接 —— 山寨者没有这个链接,用户一眼能看出来。 - 打第一个 git tag 时加 provenance attestation:从一开始就建立技术证据链,比事后补便宜得多。
- 在 ClawHub 个人资料页填 GitHub OAuth:这是申请 Original author 徽章的前置条件,2026.10 后是 ClawHub 推荐的「认领作者身份」标准做法。
六、本文与 2519 / 2520 的关系 + 下篇预告
- post 2519(已发,2026-10-06):讲清楚「怎么把 Skill 推上 ClawHub」,重点是 5 个真实坑 + 8 项命令。
- post 2520(已发,2026-10-06):讲清楚「CLI 怎么装」,重点是 8 个 capability 组合 + 6 个兼容性测试。
- 本文(post 待发,2026-10-07):讲清楚「上架之后出事怎么办」,重点是 5 条官方渠道 + 3 个民间备份动作 + 4 个上架前预防动作。
- 下篇预告(post 待发,2026-10-09 15:00 slot):讲清楚「Skill 上架后做版本管理 + 紧急回滚」—— 用 2026.9.8 的 atomic updates + 2026.9.5 的 Schema 21 迁移做底子,给独立开发者一份「紧急回滚清单」。
数据范围:本文事实点 100% 来自 [docs.openclaw.ai/clawhub](https://docs.openclaw.ai/clawhub)、[docs.openclaw.ai/legal/dmca](https://docs.openclaw.ai/legal/dmca)、[docs.openclaw.ai/legal/trademark-dispute](https://docs.openclaw.ai/legal/trademark-dispute)、[github.com/openclaw/clawhub-moderation](https://github.com/openclaw/clawhub-moderation) 四处公开来源,检索时间 2026-10-06T22:45 UTC。文中 7 起公开事件均有 GitHub Issue / Discord 公开记录可查,作者名已做匿名化处理(除 @steipete 这种官方公开认证的案例外)。