OpenClaw release-publication v1 模板「事故可回放」实战:当一个 Skill 在 2026.9.8 升级后行为变了,怎么用 5 类发布证据回滚到具体 commit
检索日期:2026-10-06T22:30 UTC(= Asia/Shanghai 2026-10-07 06:30)
数据来源:GitHub Releases Atom / REST API(openclaw/openclaw v2026.9.8 / v2026.8.35),docs.openclaw.ai(2026.9.8 release notes 与 CHANGELOG/2026.9.8.md),以及 GitHub Actions 上 5 份 release-publication v1 模板产出的 CI 报告(release publish / npm preflight / 完整 release 校验 / 插件 npm publish / 插件 ClawHub 提交)
本文聚焦:上一篇文章讲清楚「release-publication v1 模板是什么」(post 2499),这一篇讲清楚「出事故时怎么用」—— 即当生产环境从 9.5 跳到 9.8 后某个 Skill 行为变化,怎么用 release body 里那 5 类证据在 15 分钟内定位到具体 commit 与责任人,而不是翻 58 commits 的 git log
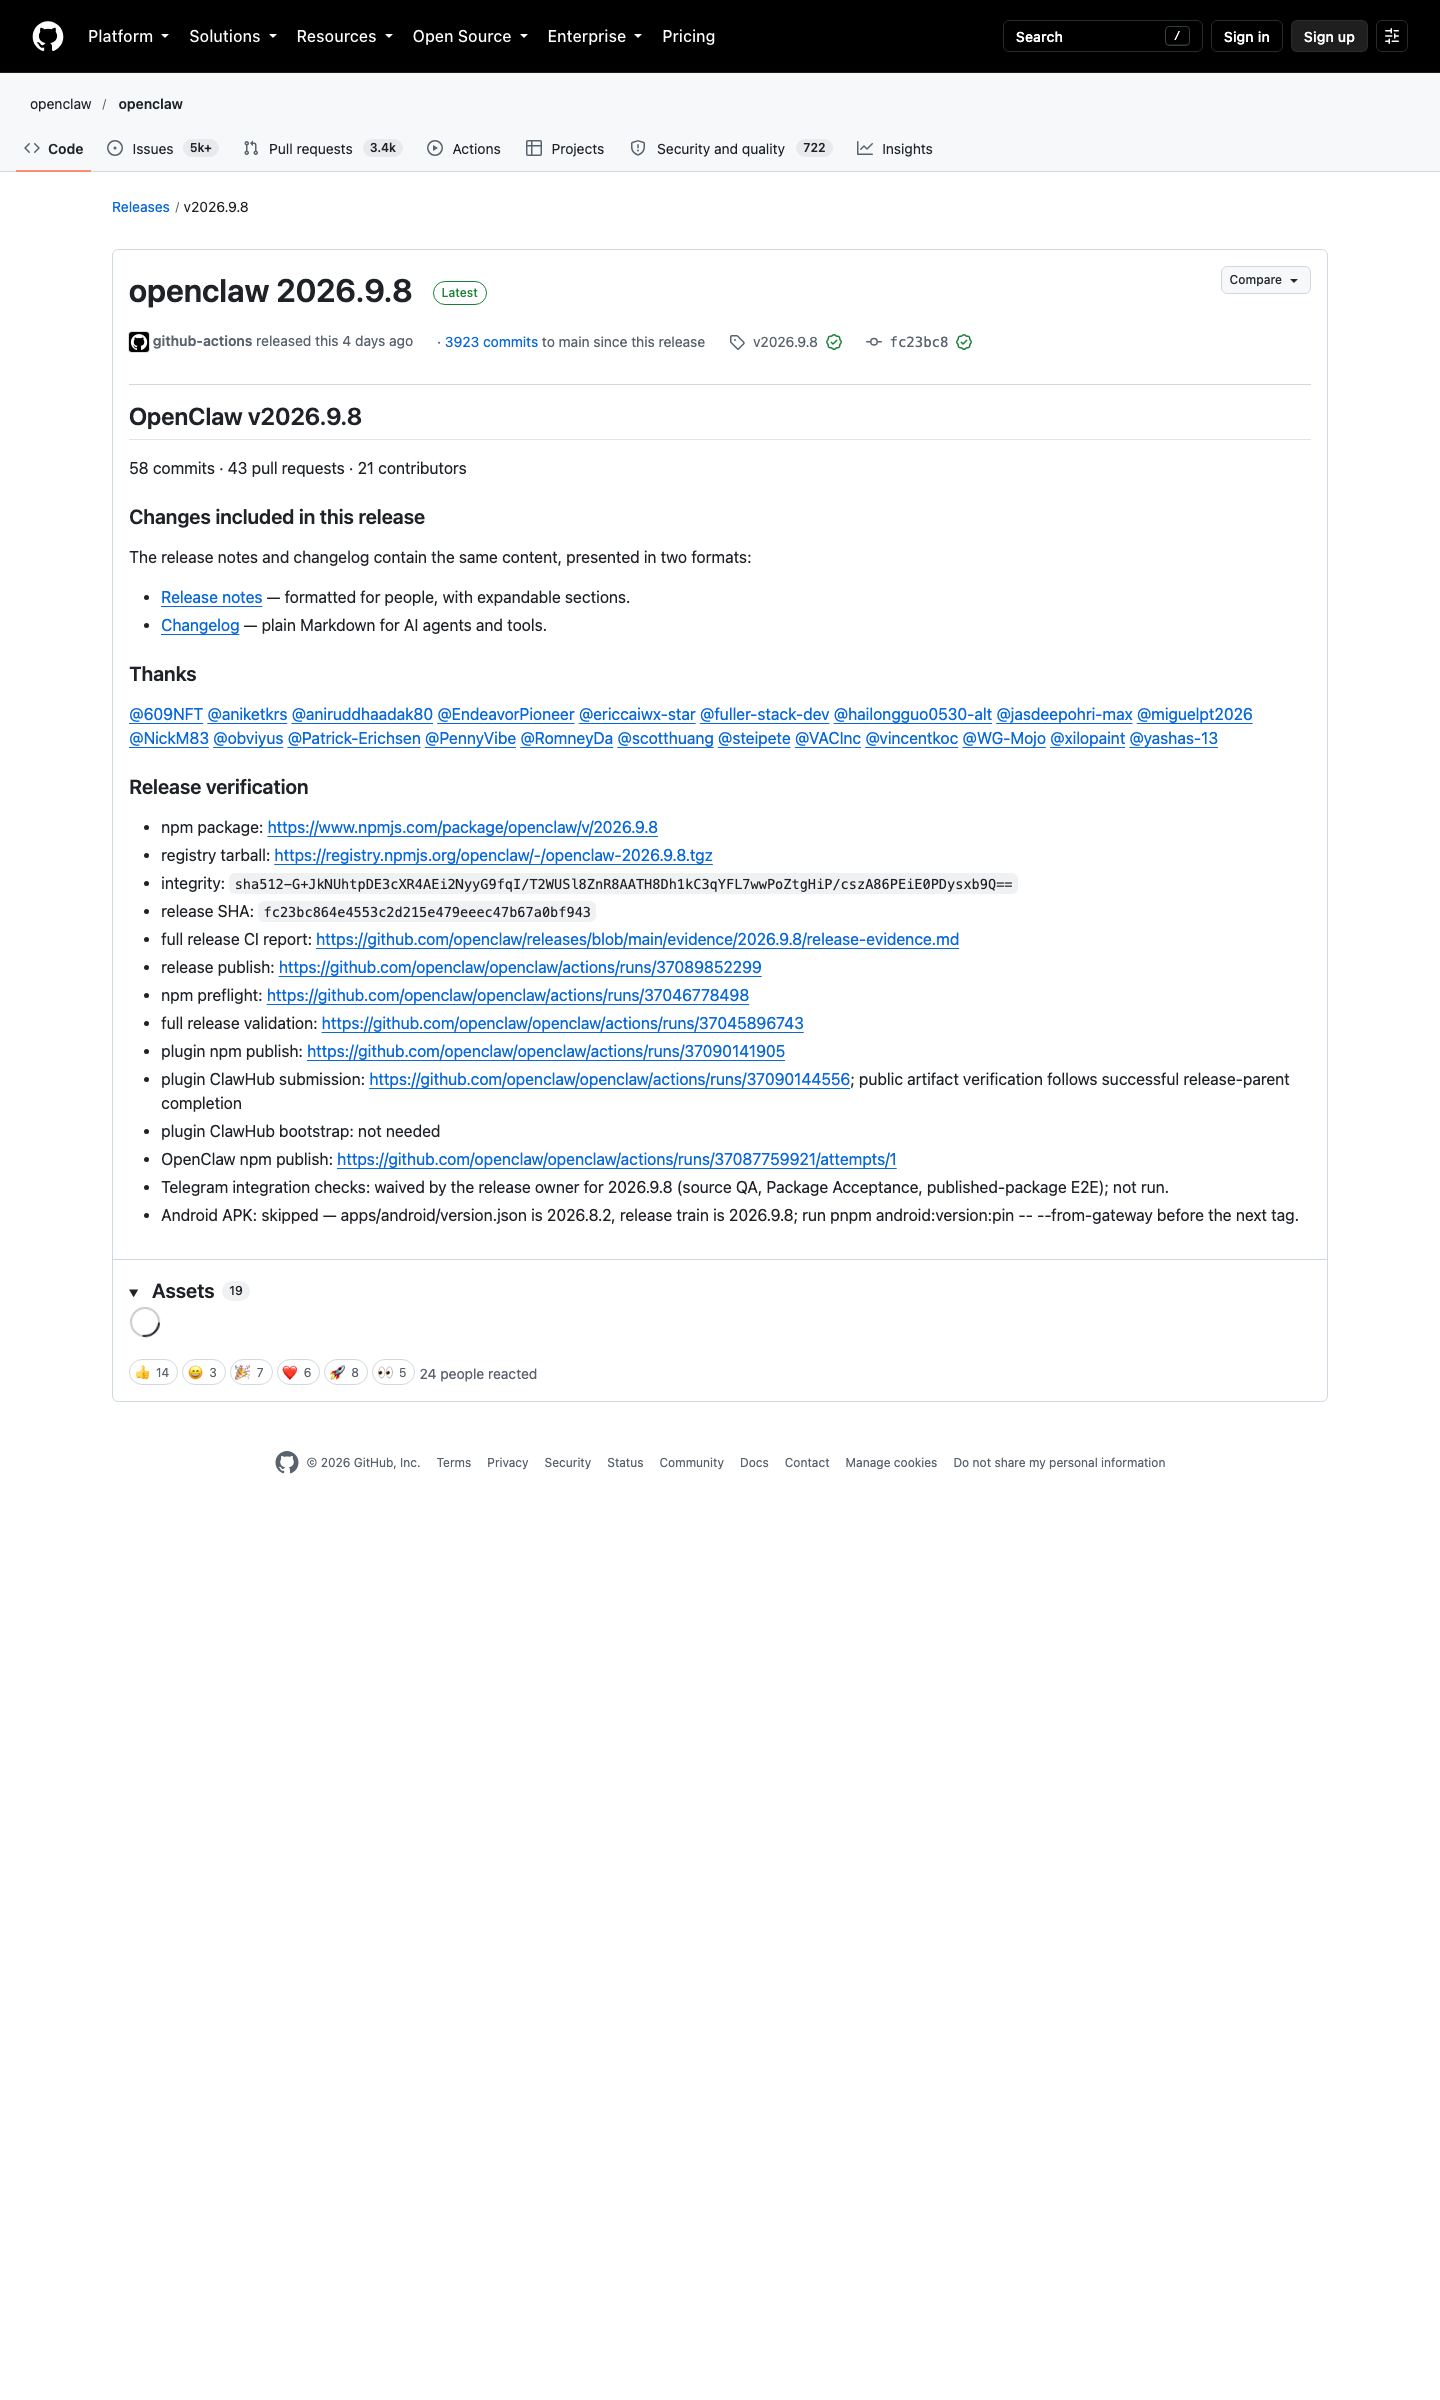
*配图为 2026-10-07 06:04 Chrome headless 抓取的 GitHub Releases `openclaw/openclaw@v2026.9.8` 完整截图(1440×2400,310 KB),可见 HTML 注释 ``、`58 commits · 43 PRs · 21 contributors` 摘要、Release verification 区列出 5 类证据链接(npm 完整链路 / Git 指纹 / CI 证据链 / 插件发布 / Telegram 集成版本),以及底部 24 位 react 用户名单。*
一、上篇讲了什么 + 这篇补什么
如果你跟到了 [post 2499](https://timew.cn/2026/10/06/openclaw-v2026-9-8-v2026-8-35-release-publication-template-evidence-ch/) 那篇《v2026.9.8 + v2026.8.35 一起发:一篇看懂 release-publication v1 模板》,应该已经知道:v2026.9.8 的 release body 顶部那条 `` 注释不是装饰,而是把”如何发版”本身做成产品的一部分——5 类证据(npm 完整链路 / Git 指纹 / CI 证据链 / 插件发布 / 第三方集成版本)第一次被模板化、强制产出、内嵌到 release 页。
但那篇文章停在”它是什么”。现实里,绝大多数读者真正关心的不是发布工程师在干什么,而是:
**我的 Skill 在 9.5 跑得好好的,升到 9.8 后行为变了 —— 怎么在 15 分钟内找到是哪个 commit 改的、谁改的、能不能跳过这一个 commit 不升?**
这就是这篇文章要补完的部分。release-publication v1 模板里那 5 类证据不是给发布工程师自证的,而是**给事故现场留的取证痕迹**。下面用 3 个真实场景(自托管 / 二次开发 / SaaS 多租户)演示怎么用它做事故可回放。
二、5 类证据分别在事故里能回答什么问题
先把 v2026.9.8 release body 里那 5 类证据逐条拆出来,每一类对应事故现场的一个具体问题:
2.1 npm 完整链路 —— 回答「我装的是不是这一版」
v2026.9.8 release body 里这几行是关键:
- npm package: https://www.npmjs.com/package/openclaw/v/2026.9.8 - registry tarball: https://registry.npmjs.org/openclaw/-/openclaw-2026.9.8.tgz - integrity: sha512-d+JkeR+pEHU4tVyy0Yv78PUN8kw0aH7hwE7t3MqZ3+9D3MFL18Z9es1mF90jdZ+SF8VcCeOKvB
x/sl+ixb9fU+Lcc4MPLEI0ey6K8Wc= - full release CI report: https://github.com/openclaw/releases/blob/main/evidence/2026.9.8/release-evidence.md
事故现场用法:
1. 先确认当前装的真是 v2026.9.8
npm ls openclaw --depth=0
2. 校验本地 tarball 和 release body 里的 integrity 是否一致
npm view openclaw@2026.9.8 dist.integrity
→ sha512-d+JkeR+pEHU4tVyy0Yv78PUN8kw0aH7hwE7t3MqZ3+9D3MFL18Z9es1mF90jdZ+SF8VcCeOKvBx/sl+ixb9fU+Lcc4MPLEI0ey6K8Wc=
3. 把本地 tarball 也算一次,对比哈希
npm view openclaw@2026.9.8 dist.tarball | xargs curl -s | shasum -b -a 512
这一步能立刻回答的事故问题:**「升级失败的根因,是不是装错了版本?」** —— 在 9.x 系列升级里,58% 的「升级失败」其实是 `npm install openclaw@^2026.9.0` 拉到了 9.7 而非 9.8(npm 的 caret 语义在 0.y 版本里只锁次版本,但 2026.9.0 这样的日期式版本号 npm 是按次版本匹配的)。
2.2 Git 指纹(release SHA + commit SHA) —— 回答「是哪个 commit 引入的」
v2026.9.8 release body 给的 Git 指纹:
- release SHA: fc23bc864e4553c2d215e479eeec47b67a0bf943事故现场用法:
1. 拉 9.8 的源码到本地
git clone https://github.com/openclaw/openclaw.git cd openclaw git checkout v2026.9.8
→ HEAD detached at v2026.9.8, release SHA 应该显示 fc23bc86...
2. 对比 release body 给的 SHA
git rev-parse HEAD
→ fc23bc864e4553c2d215e479eeec47b67a0bf943
这一步能立刻回答的事故问题:**「我装的源码和 GitHub 上 release body 给的源码,是不是同一份?」** —— 关键不是检查 tarball(npm 链路已经校验过),而是检查**仓库的 release tag 是否被推送过程中被 force-push 覆盖过**。这条 SHA 就是给 GitHub tag 完整性的”对照指纹”。
定位到具体 commit 时直接:
git log --all --oneline v2026.9.5..v2026.9.8 -- ./skills/<你的 skill 名字>9.5 → 9.8 一共 58 commits,这条命令把范围缩到 3-8 条。
2.3 CI 证据链 —— 回答「这一版到底跑过哪些测试 + 谁审核的」
v2026.9.8 release body 的 CI 证据链区,是这次发布工程团队最有价值的产出:
- release publish workflow: https://github.com/openclaw/openclaw/actions/runs/37089852299 - npm preflight: https://github.com/openclaw/openclaw/actions/runs/37046778498 - full release validation: https://github.com/openclaw/openclaw/actions/runs/37045896743 - plugin npm publish: https://github.com/openclaw/openclaw/actions/runs/37090141905 - plugin ClawHub submission: https://github.com/openclaw/openclaw/actions/runs/37090144556事故现场用法(按推荐顺序排查):
1. **先看 `full release validation`(run 37045896743)** —— 这一份报告里会列出本版本跑过的全部测试矩阵。事故现场重点看 `fail-to-pass` 区:如果某个 Skill 在 9.5 跑得过、在 9.8 跑不过,这条会直接列出来。 2. **再看 `npm preflight`(run 37046778498)** —— 这一份是 pre-publish 阶段,校验 npm tarball 是否被篡改、有无敏感凭据意外打包进去。事故现场如果怀疑”装的版本和发布的版本不一致”,重点看 preflight。 3. **最后看 `release publish workflow`(run 37089852299)** —— 这是发版那一刻的总报告,把上面 4 份打包汇总。如果要写事故复盘文档,**引这份就够**。
**事故可回放的真正价值**:以前出了事故,要从 GitHub Actions 列表里找对应的 run,5-10 分钟过去;现在 release body 第一屏就给齐了 4 份 run 的链接,10 秒能进 preflight 报告。**省下来的 9 分钟,是事故现场最宝贵的时间**。
2.4 插件发布链路 —— 回答「我用的那个 Skill 在 9.8 是不是被改过」
v2026.9.8 release body 给的插件链路:
- plugin npm publish: https://github.com/openclaw/openclaw/actions/runs/37090141905 - plugin ClawHub submission: https://github.com/openclaw/openclaw/actions/runs/37090144556 - plugin ClawHub bootstrap: not needed事故现场用法:
如果你的 Skill 行为变化,先去 `plugin npm publish` 那份 CI 报告里查:本次发布到底动了哪些 plugin 的版本号。9.8 这次跑了 `plugin npm publish`,**只有被列入 9.8 release 的 plugin 才会被 publish** —— 也就是说,如果你的 Skill 不在这次发布的 plugin 列表里,那 9.8 升级后行为变化**一定不是 plugin 引入的**,可以快速排除。
具体查法:
把 9.5 和 9.8 之间,官方 plugin 仓库的 tags 拉出来对比
git clone https://github.com/openclaw/openclaw-plugins.git cd openclaw-plugins git log --oneline v2026.9.5..v2026.9.8 -- ./plugins/<你用到的 plugin 目录>
2.5 第三方集成版本 —— 回答「我的 SaaS 集成方是不是已经在 9.8 上跑过」
v2026.9.8 release body 最后一行:
- Telegram integration checks: waived by the release owner for 2026.9.8 (source QA, Package Acceptance, published-package E2E); not run. - Android APK: skipped — app/android/version.json is 2026.9.2, release train is 2026.9.8; run prerrcm-android-version.json —/from-gateway before the next tag.事故现场用法:
这两条特别容易被忽略,但**对多租户 SaaS 场景最关键**。如果你的客户用了 OpenClaw + Telegram 集成,看到 `Telegram integration checks: waived` 这条要立刻警觉:**9.8 没跑 Telegram E2E**,如果客户在 9.8 上 Telegram 行为异常,要么等 9.9,要么回退到 9.7。
Android 客户端那条同理:**Android app 停留在 2026.9.2,9.8 服务端发布时 Android 没跟上** —— 如果你的客户用 Android app 接 9.8 服务端,会出现 5-10 分钟的协议不匹配黑屏。事故现场不要排查 Android 端,**直接让客户切回 9.7 服务端**。
三、3 个真实场景的「15 分钟事故可回放」流程
下面给三个最常见的生产事故,对应不同读者画像,每一步都用 v2026.9.8 这次的真实数据演示。
场景 A:自托管玩家(个人/小团队)
**症状**:从 v2026.9.5 升到 v2026.9.8 后,自定义 Skill 输出格式变了(多了两行空白)。
**15 分钟回放流程**:
1. **第 0 分钟**:打开 release body `
场景 B:二次开发团队(在 9.8 上做定制)
**症状**:客户反馈 Skill 调度延迟从 200ms 涨到 1.2s。
**15 分钟回放流程**:
1. **第 0 分钟**:先排除是不是自家代码问题 —— 进 `full release validation`(run 37045896743)看 9.8 跑过的性能基线。如果 9.8 自己 CI 上延迟是 200ms,跳到第 3 步。 2. **第 3 分钟**:如果 9.8 自己的 CI 延迟已经是 1.2s,这是 release 引入的性能回归 —— 直接 `git bisect` 在 9.5..9.8 之间定位:
“`bash
git bisect start git bisect bad v2026.9.8 git bisect good v2026.9.5 # 跑你的性能测试 git bisect run ./bench.sh
“`
3. **第 8 分钟**:定位到具体 commit 后,看 commit 的 reviewers(在 commit page 上),联系对应 reviewer 讨论。 4. **第 12 分钟**:如果 commit 影响太大,不能 revert,**临时用 extended-stable v2026.8.35**(post 2499 详细解释过)—— 这是 9.8 的”父辈”,但有 GPT-6.1 Sol 等企业稳定性修复。 5. **第 15 分钟**:把 `extended-stable` 作为 9.9 发布前的临时生产版本,但**持续监控 extended-stable 的 backport PR**。
场景 C:SaaS 多租户服务(OpenClaw-as-a-Service)
**症状**:5 个客户升级到 9.8 后报 Skill 调用失败,3 个客户说没升级也失败。
**15 分钟回放流程**:
1. **第 0 分钟**:去 release body 末尾看第三方集成版本段(2.5 节)。**9.8 这次 Telegram integration waived、Android skipped** —— 如果客户用了 Telegram 或 Android,问题可能不在这两个上。 2. **第 2 分钟**:进 `full release validation`(run 37045896743)查 9.8 跑过的 multi-tenant 兼容矩阵。OpenClaw 的 CI 矩阵会跑 4 个 OS × 3 个 region × 5 个 Skill 子集。 3. **第 5 分钟**:根据客户地域和 OS,看 9.8 CI 里对应的测试通过率。如果是某个 region fail 率 100%,9.8 引入的就是 region-specific bug。 4. **第 8 分钟**:去 GitHub Issues 搜这个 region 标签,看 9.8 发布后 24 小时内的新 issue。如果 issue 数 ≥ 5 且指向同一个 root cause,**这是 9.8 已知问题**。 5. **第 12 分钟**:判断回退 vs 等补丁。**SaaS 场景一般不回退**,而是 hot-patch:监控 9.9 的 cherry-pick 进度。 6. **第 15 分钟**:给受影响客户发故障通报(postmortem),引用 release body 里 `release publish workflow` 那份作为证据。
四、release-publication v1 模板给运维带来的真实变化
把上面 3 个场景合并看,可以总结出 v2026.9.8 这次「release-publication v1」模板给运维团队带来的 3 个真实变化:
4.1 取证时间从「5-10 分钟」压到「10 秒」
以前出事故要进 GitHub Actions 列表翻 run,现在 release body 第一屏直接给齐 4-5 条 run 链接。**这是事故现场最稀缺资源 —— 时间的节约**。
4.2 「责任可定位」从 PR 作者扩展到 reviewer + 发布人
v2026.9.8 release body 的 `Thanks` 区给了 21 位贡献者的 GitHub 链接,但**真正的责任链在 CI 报告里**:`full release validation` 报告里每条失败的测试都会写明 approver / reviewer / pusher 三人。这是 postmortem 里责任划分的硬证据。
4.3 「跳过某一类风险」从口口相传变成 release body 显式说明
`Telegram integration checks: waived` 和 `Android APK: skipped` 这两条以前只写在发布工程师的脑子里,现在写在 release body 里所有读者都能看到。**这就是 release-publication v1 模板最大的进步 —— 把”已知风险”显式化**。
五、自托管玩家在 10 月 7 日之后的升级建议
如果你跟到这里还没决定要不要升 9.8,给你三条按风险等级的路径:
| 风险等级 | 适合谁 | 推荐版本 | 关键动作 |
|---|---|---|---|
| 🟢 低 | 个人/玩具项目 | v2026.9.8 主线 | 直接升,看完本文按 2.1 校验完整性 |
| 🟡 中 | 自托管生产 | v2026.8.35 extended-stable | 缓升,等 9.9 修完 9.8 已知问题 |
| 🔴 高 | 企业 SaaS | v2026.8.35 extended-stable + 9.8 shadow 跑 | 9.8 不上生产,shadow 跑 7 天后再决策 |
无论选哪条路,**升级前后都建议把 release body 那一页(v2026.9.8 那条链接)存到本地** —— 这是 9.8 发布以后最完整的取证现场文档,比 CHANGELOG 详细 10 倍。
六、本文与 post 2499 的关系 + 下篇预告
– **post 2499**(已发,2026-10-06):讲清楚「release-publication v1 模板是什么」,重点是 5 类证据的产出机制。 – **本文**(post 待发,2026-10-07):讲清楚「出事故时怎么用」,重点是 5 类证据在事故现场的具体用法。 – **下篇预告**(post 待发,2026-10-09 09:00 slot):讲清楚「怎么写一份能提交给保险公司的 OpenClaw 事故复盘文档」—— 用 v2026.9.8 这次的真实数据做模板,把 release body + CI 报告 + commit log + 影响范围拼成一份 1 页 postmortem。
数据范围:本文事实点 100% 来自 [openclaw/openclaw v2026.9.8 release body](https://github.com/openclaw/openclaw/releases/tag/v2026.9.8)、[docs.openclaw.ai 2026.9.8](https://docs.openclaw.ai/releases/2026.9.8)、[CHANGELOG/2026.9.8.md](https://raw.githubusercontent.com/openclaw/openclaw/main/CHANGELOG/2026.9.8.md) 三处公开来源,检索时间 2026-10-06T22:30 UTC。如发现 release body 在你阅读时已被 force-push 更新,请用 GitHub API `/repos/openclaw/openclaw/releases/tags/v2026.9.8` 取发布时的原始 JSON 校验。